7 5 月, 2010
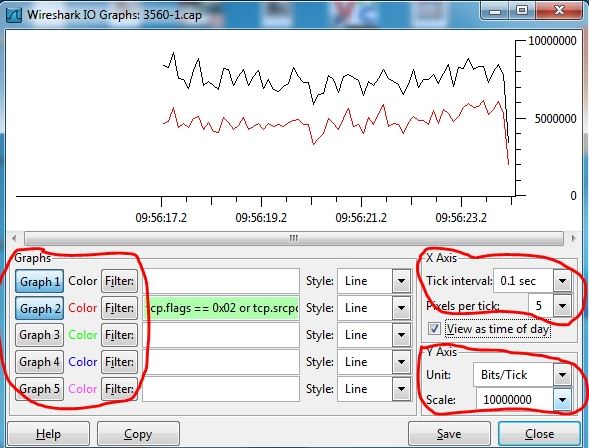
平时在处理故障时,会经常遇到抓包分析的情况。有时会需要我们把问题分析出来并呈现给客户。而且这种形式不仅仅体现在口头上或原始数据上。如果能把原始数据过滤并把数据以图表的形式展现给客户,那么更能体现工作的质量与水平。这时我们就会用到Wireshark的一个非常好用的工具“IO Graphs”
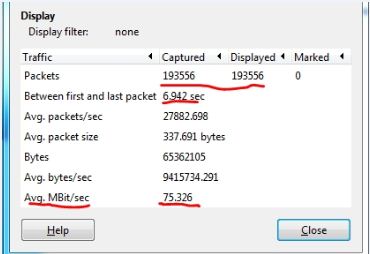
用wireshark的summary可以分析数据的总体信息 用wireshark IO Graphs分析数据
注意调节X轴和Y轴的参数
完整阅读
6 5 月, 2010
在上一篇文章中《 关于IP SLA及与EEM联动的探讨<2> 》,我们发现了第一种解决方案有问题,那么如何才能规避这种问题?或者说如何顺利满足要求呢?
Config: ip sla monitor 17
type echo protocol ipIcmpEcho 12.1.1.2
timeout 3000
frequency 10
ip sla monitor schedule 17 life forever start-time now
!
track 1 rtr 17
delay down 30 <---用这个可以很简单的实现客户的需求
!
完整阅读
6 5 月, 2010
Wireshark是一款轻巧且免费的抓包工具,非常好用。
在抓包时,我们可能希望把某些数据包保存下来,为之后方便查看。或者是想把过滤后的数据保存下来,这时就会用到另存为。
在另存为中,有些选项非常有用,但容易被忽视(我之前就忽视了)完整阅读
17 4 月, 2010
            lo0:172.16.2.1/24
            lo1: 10.1.1.1 /30
            ---------+-------
                     |
                   +-+-+
                   |R2 |
             S1/0  *---* S1/1
                  /      \
   172.16.3.0/30 /        \ 192.168.10.8/30
                /          \
          S1/0 /            \ S1/1
          +---+ S1/1  S1/0   *---+
          |R1 |--------------|R3 |
          +-+-+              +-+-+
            |  192.168.10.4/30 |
 -----------+-----    ---------+--------
 lo0:172.16.1.1/24    lo0:192.168.1.1/24
Configuration 完整阅读
16 4 月, 2010
RIPv1的限制 lo0:10.1.0.0/16
---+---
| summary to null0
+-+-+ 192.168.0.0/16
|R2 |
S1/0 *---* S1/1
/ \
209.165.200.228/30 / \ 209.165.200.232/30
/ \
S1/0 / \ S1/1
+---+ *---+
|R1 | |R3 |
+-+-+ +-+-+
| |
------------+----- --------+--------
lo0:172.30.1.0/24 lo0:172.30.110.0 /24
lo1:172.30.2.0/24 lo1:172.30.200.16/28
lo2:172.30.200.32/28
lo3:172.30.100.0 /24
1. 不连续网络问题
R2#
00:41:20: RIP: received v1 update from 209.165.200.234 on Serial1/1
00:41:20:      172.30.0.0 in 1 hops
!---已经通过R1的边界自动汇总了
00:41:20: RIP: Update contains 1 routes
 完整阅读