11 4 月, 2007,由 frank撰写
aaa new-model
!—激活AAA访问控制
aaa authentication login default tacacs+ local
①用户登录时默认起用Tacacs+(这个是默认的名字,可以通过命令更改这个默认列表名)做AAA认证,不成功就用本地数据库(username);
② 当vty上设了pssword时,只有在local后面加上line才起作用,这时登录界面还是以username开头,这时用户名和密码都是在vty设的password密码,如pass zy;登录时,username:zy / pssword:zy,这样进入用户exec,然后通过在router上设置的enable进入特权exec;
③如果在列表最后加none,那么就不需要认证直接进入用户exec界面,然后再根据enable密码进入特权exec;
aaa authentication login vty local
!—列表名为vty,调用才能生效,如logging authen vty,加了前面那句后,这句加上就没什么意义了
aaa authentication enable default group tacacs+ enable
!—enable密码的授权交给tacacs+,如果失败,用本地enable密码进行验证
完整阅读
11 4 月, 2007,由 frank撰写
配置进入特权模式密码:
router(config)# enable password cisco
!—配置进入enable模式的密码,区分大小写
router(config)# enable secret ciscocisco
!—配置进入enable模式的密码,是加密的密码,show run是看不见的
配置TELNET密码:
router#configure t
!—进入全局配置模式
router(config)#line vty 0 4
!—配置TELNET的5个虚拟终端
完整阅读
6 4 月, 2007,由 frank撰写
要恢复密码,必须进入单用户模式,而且FreeBSD新版本跟旧版本的恢复密码方法还不太一样,具体请看下面:
FreeBSD 4.x 或之前的版本:
在系统起动显示以下信息时按 “Spacebar”
Hit [Enter] to boot immediately, or any other key for command prompt. Booting [kernel] in 10 seconds…
接着在显示以下信息时输入 “boot -s ”
Type ‘?’ for a list of commands, or ‘help’ for more detailed help. ok
完整阅读
4 4 月, 2007,由 frank撰写
1. 使用路由器进行VLAN间路由时的问题
现在,我们知道只要能提供VLAN间路由,就能够使分属不同VLAN的计算机互相通信。但是,如果使用路由器进行VLAN间路由的话,随着VLAN之间流量的不断增加,很可能导致路由器成为整个网络的瓶颈。
交换机使用被称为ASIC(Application Specified Integrated Circuit)的专用硬件芯片处理数据帧的交换操作,在很多机型上都能实现以缆线速度(Wired Speed)交换。而路由器,则基本上是基于软件处理的。即使以缆线速度接收到数据包,也无法在不限速的条件下转发出去,因此会成为速度瓶颈。就VLAN间路由而言,流量会集中到路由器和交换机互联的汇聚链路部分,这一部分尤其特别容易成为速度瓶颈。并且从硬件上看,由于需要分别设置路由器和交换机,在一些空间狭小的环境里可能连设置的 完整阅读
4 4 月, 2007,由 frank撰写
1. 同一VLAN内的通信
接下来,我们分析使用汇聚链路连接交换机与路由器时,VLAN间路由是如何进行的。如下图所示,为各台计算机以及路由器的子接口设定IP地址。
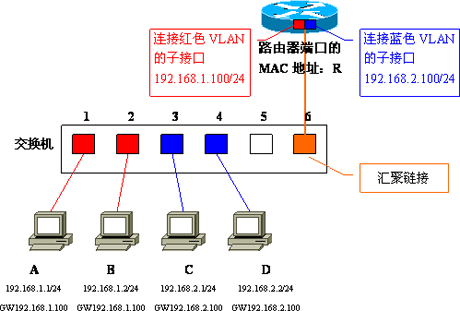
红色VLAN(VLAN ID=1)的网络地址为192.168.1.0/24,蓝色VLAN(VLAN ID=2)的网络地址为192.168.2.0/24。各计算机的MAC地址分别为A/B/C/D,路由器汇聚链接端口的MAC地址为 完整阅读